CYBERSECURITY
Por qué los sistemas SCADA son el blanco preferido de los ataques industriales, cuáles son las debilidades que más se repiten en entornos OT/ICS y qué medidas priorizar según IEC 62443.
Más informaciónLa capacitación tradicional en ciberseguridad falla el 90% de las veces. Descubrí los 4 pilares de un programa que sí reduce el riesgo humano, con KnowBe4 y Crearis.
Más informaciónQué indicadores permiten medir el riesgo humano en ciberseguridad —Phish-prone Percentage y Risk Score individual— y cómo un programa de Security Awareness Training sostenido logra una reducción del 87% en 12 meses.
Más informaciónEl 68% de los ciberataques involucra ingeniería social y la IA los hace más difíciles de detectar. Guía práctica para reducir el riesgo humano con KnowBe4 y Crearis.
Más información
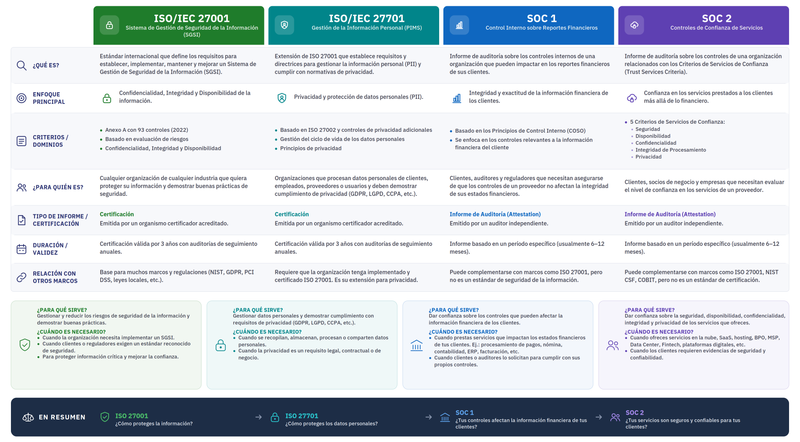
SOC 1 evalúa los controles relevantes para los estados financieros de los clientes; SOC 2, los vinculados a la seguridad de la información. Cómo identificar cuál corresponde según quién solicita el informe y para qué lo utiliza.
Más información