ISO 42001 no certifica tu inteligencia artificial. Certifica otra cosa
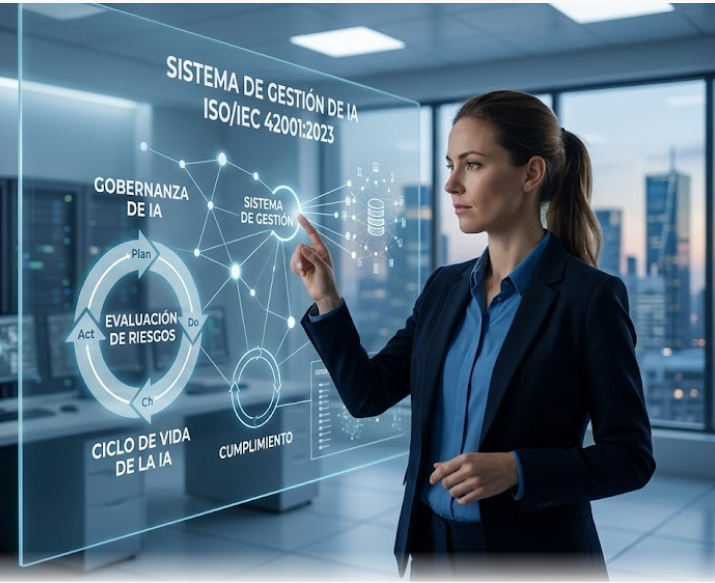
La confusión más repetida del mercado: ISO 42001 no evalúa si tu modelo de inteligencia artificial funciona bien, si es justo o si es preciso.
Lo que certifica es el sistema de gestión con el que tu organización gobierna el uso, desarrollo o provisión de sistemas de IA. La diferencia no es semántica. Determina si la norma te aplica, qué te van a auditar y cuánto cuesta.
Qué es ISO/IEC 42001
Es una norma internacional publicada el 18 de diciembre de 2023 por ISO e IEC, desarrollada por el subcomité SC 42 de inteligencia artificial.
Establece los requisitos para implementar, mantener y mejorar un Sistema de Gestión de Inteligencia Artificial, que en inglés se abrevia AIMS.
La estructura es la misma que usan ISO 9001, ISO 27001 e ISO 27701: el marco armonizado Annex SL, con el ciclo Planificar-Hacer-Verificar-Actuar. Esto importa por una razón práctica: si tu organización ya opera un sistema de gestión ISO, una parte significativa de la estructura ya está construida.
El Anexo A define 38 controles organizados en nueve áreas que cubren desde la política de IA y la evaluación de riesgos e impactos hasta la gestión del ciclo de vida de los sistemas, la calidad de los datos, la transparencia, la supervisión humana y la relación con terceros. No prescribe tecnologías ni arquitecturas: establece qué debe gobernar la organización y deja que cada una defina cómo.
No desarrollamos IA, solo usamos herramientas de terceros. ¿Nos aplica?
Sí, y es probablemente la pregunta que más organizaciones tienen y menos se animan a formular.La norma distingue tres roles: proveedor de sistemas de IA, que diseña y desarrolla; productor, que ofrece productos o servicios basados en IA; y usuario, que despliega o utiliza sistemas de IA en su operación. Las obligaciones cambian según el rol, pero los tres están dentro del alcance.
Una empresa que usa ChatGPT para atención al cliente, un banco que integra un modelo de scoring crediticio de un proveedor, un estudio contable que automatiza la revisión de documentos con herramientas de IA, una aseguradora que usa modelos de pricing de terceros: todos operan sistemas de IA en el sentido de la norma y todos tienen obligaciones de gobernanza sobre ese uso, aunque no hayan escrito una línea de código.Lo que cambia es la profundidad.
El usuario de una herramienta de IA de terceros no necesita gobernar el ciclo de entrenamiento del modelo, pero sí necesita evaluar el riesgo que introduce en su operación, definir criterios de supervisión humana, documentar las decisiones de uso, y gestionar al proveedor como parte de su cadena de valor. En muchos casos, esto es lo que ya debería estar haciendo y no está haciendo.
Qué no es ISO 42001
No es una certificación del modelo. No evalúa la precisión, la equidad ni el rendimiento técnico de un sistema de IA específico. Lo que evalúa es si la organización tiene los procesos para gestionar esos atributos de forma sistemática.
No es equivalencia legal con el EU AI Act. ISO 42001 cubre buena parte de los requisitos de gestión que el Reglamento Europeo de Inteligencia Artificial exige para sistemas de alto riesgo, y la norma europea armonizada prEN 18286 incluye mapeos explícitos con ISO 42001 en sus anexos. Pero la certificación ISO 42001 por sí sola no constituye presunción de conformidad con el AI Act. Es una señal organizacional fuerte, no un sustituto del análisis de conformidad legal.
Quien necesite demostrar cumplimiento ante un regulador europeo va a necesitar evidencia adicional sobre los trece elementos del Artículo 17 del Reglamento, y esa evidencia puede requerir también conformidad con prEN 18286 cuando se publique como norma armonizada.No es obligatoria.
A la fecha, ninguna jurisdicción exige ISO 42001 como requisito legal. Lo que sí ocurre — y esto es lo que mueve la demanda — es que aparece como requisito en licitaciones, cuestionarios de debida diligencia y contratos B2B. Más de 350 organizaciones a nivel global tienen el certificado a mediados de 2026, incluyendo AWS, Anthropic, Microsoft, IBM, Oracle, Snowflake, ServiceNow, CrowdStrike y SAP. La lista crece rápido y establece el estándar que las contrapartes van a esperar.
Si ya tenés ISO 27001, ¿cuánto esfuerzo suma?
La estructura de alto nivel es la misma, así que el marco de gobernanza, la metodología de evaluación de riesgos, la auditoría interna y la revisión por la dirección se reutilizan. Lo que agrega ISO 42001 es genuinamente nuevo: el inventario de sistemas de IA, la evaluación de impacto específica para IA, los criterios de supervisión humana, y la gestión del ciclo de vida de los modelos.
En términos prácticos, para una organización con un SGSI maduro, el esfuerzo incremental depende de la cantidad de sistemas de IA en uso y de la profundidad del rol. Una organización que usa herramientas de IA de terceros puede agregar el alcance en un proyecto de tres a cuatro meses. Una que desarrolla modelos propios necesita más.La integración auditable — una auditoría combinada ISO 27001 + ISO 42001 — es posible y reduce días de auditoría y costos de certificador.
La posibilidad de integrar también ISO 27701 en un sistema de gestión unificado es real y genera eficiencias significativas, particularmente para organizaciones que procesan datos personales con herramientas de IA.
Cuánto cuesta y quién puede certificar
El costo sigue la misma lógica que ISO 27001: tarifa del organismo certificador, más el costo de consultoría de implementación, más las horas internas. Para organizaciones que ya tienen ISO 27001, el costo incremental es significativamente menor que el de una certificación independiente desde cero.
Sobre quién certifica: a mediados de 2026 hay unos quince organismos de certificación con acreditación verificable para ISO 42001, distribuidos entre ANAB en Estados Unidos, UKAS en el Reino Unido, RvA en Países Bajos, JAS-ANZ en Australia y Nueva Zelanda, SAC en Singapur e IAS en Estados Unidos. No hay organismos con sede en Latinoamérica que tengan acreditación específica para ISO 42001 a esta fecha. Esto no impide certificar: los organismos globales operan regionalmente y los certificados emitidos bajo cualquier acreditación reconocida por el IAF tienen validez internacional.
¿Conviene certificar ahora o esperar?
La ventaja de certificar temprano es real: la organización documenta su gobernanza de IA antes de que un cliente, un regulador o una contraparte se lo exija, y negocia desde una posición de cumplimiento demostrado en lugar de tener que reaccionar. En un mercado donde los contratos B2B empiezan a incluir cláusulas de gobernanza de IA, tener el certificado puede ser la diferencia entre entrar en una shortlist y no. La razón legítima para esperar es si la organización tiene un uso de IA tan incipiente que el sistema de gestión no tendría sustancia real que auditar. Certificar un AIMS vacío no genera valor; genera un costo de mantenimiento sin contrapartida. La pregunta correcta no es si certificar sino cuándo, y la respuesta depende de cuántos sistemas de IA operás hoy — incluyendo las herramientas de terceros que probablemente ya estás usando sin un marco formal de gobernanza.
Crearis Latam asesora en la implementación de sistemas de gestión de inteligencia artificial bajo ISO/IEC 42001 y en su integración con ISO 27001 e ISO 27701. El equipo incluye profesionales con certificación ISO 42001 Lead Auditor, una credencial que a la fecha tiene muy baja penetración en la región.
16 de septiembre de 2026


